 「MAILER-DAEMON」という差出人からのメールが、ある日を境に何十通、何百通と届きはじめた。心当たりはまったくない。──もしそうなら、それは単なる迷惑メールの増加ではありません。
あなたのメールアカウントが乗っ取られ、あなたの名前で大量の迷惑メールがばらまかれている可能性があります。
しかも2025年以降、攻撃者はAIを使って、見分けのつかないフィッシングメールを作り、侵入の作業そのものまで自動化しはじめています。「うちのような小さな会社は狙われない」という前提は、もう通用しません。
- 先に結論|送ってないのにMAILER-DAEMONが届いたら
- MAILER-DAEMONとは?まず結論から
- 【2026年の環境変化】AIを使った攻撃で、乗っ取りのリスクが上がっている
- 【緊急度チェック】乗っ取りか、なりすましかを見分ける
- 乗っ取りが疑われるときの対応手順【24時間以内にやること】
- メルマガCGI・問い合わせフォームの「踏み台化」に注意
- エラーメールの文面から原因を特定する早見表
- 送信元別・MAILER-DAEMONのアドレス一覧
- 【2026年最新】Gmail・Outlookの送信者要件でエラーが増えている
- 二度と起こさないための予防策
- メーラーデーモン(MAILER-DAEMON)に関するFAQ
- Q1: メーラーデーモンからメールが届きました。これは何ですか?
- Q2: なぜメーラーデーモンからメールが届くのですか?
- Q3: MAILER-DAEMONの読み方は「メーラーデーモン」「メーラーダエモン」どちらですか?
- Q4: 1日に何十通も届きます。これは異常ですか?
- Q5: 「User unknown」というエラーはどういう意味ですか?
- Q6: 「Message size exceeds remaining quota」はどういう意味ですか?
- Q7: 自分が送った覚えのないメールのエラー通知が来ました。どうすればいいですか?
- Q8: パスワードを変更する以外に、何か対策はありますか?
- Q9: エラーメールをすべて無視しても大丈夫ですか?
- Q10: メーラーデーモンからのメールは、すべて同じ見た目ですか?
- Q11: 最近、Gmailを使っている取引先にメールが届かないと言われます。関係ありますか?
- Q12: DMARCとは何ですか?
- Q13: 会社のメールが乗っ取られました。取引先に連絡すべきですか?
- Q14: 自分では対処しきれません。どこに相談すればいいですか?
- Q15: AIを使ったハッカーの攻撃が増えていると聞きます。MAILER-DAEMONと関係ありますか?
- Q16: 「メールが届きませんでした」という日本語のメールが届きました。本物ですか?
先に結論|送ってないのにMAILER-DAEMONが届いたら
検索してこの記事にたどり着いた方のために、まず答えを短くまとめます。
- 1〜2通だけで、自分が送ったメールの返送:宛先の打ち間違いか、相手のアドレスの廃止です。心配いりません。
- 送った覚えがないのに大量に届く:「アカウントの乗っ取り」か「なりすまし(バックスキャッター)」のどちらかです。最初にやるべきは、自分のメールサーバの送信数を確認すること。急増していれば乗っ取りです。
- 「メールが届きませんでした」という日本語で、リンクのクリックやログインを求めてくる:MAILER-DAEMONを装った偽物(フィッシング)の可能性が高いです。リンクは開かないでください。
- mailer-daemon@googlemail.com や mailer-daemon@icloud.com などの差出人:アドレス自体は実在する形式です。本物か偽物かは、アドレスではなく本文の中身で判断します(判別方法は後半で解説)。
この記事でわかること
- MAILER-DAEMON(メーラーデーモン)が急増する2つの原因と、その見分け方
- AIを使った攻撃が増えたいま、なぜ乗っ取りリスクが高まっているのか
- 「乗っ取り」だった場合に24時間以内にやるべき5つの手順
- MAILER-DAEMONを装った偽メールの見分け方
- 2026年現在のGmail・Outlookの送信ルール強化で増えているエラーへの対処
MAILER-DAEMONとは?まず結論から
MAILER-DAEMON(メーラーデーモン)の意味と読み方
MAILER-DAEMONとは、送信したメールが相手に届かなかったことを知らせる自動返信メールです。
送信先が存在しないアドレスだったり、受信を拒否されたりしたときに、相手側のメールサーバが自動的に送り返してきます。日本語の環境では「メールが届きませんでした」「配信不能」といった件名で届くこともあります。
英語で「daemon(デーモン)」とは、コンピュータの裏側で常に動いている常駐プログラムのこと。つまりMAILER-DAEMONは「メール配送の裏方プログラム」という意味です。悪魔(demon)ではありません。
そもそもMAILER-DAEMONってなんて読むんですか?
Googleでは「メーラーダエモン」という検索のされ方のほうが多いらしいですけどね。(笑)
自分が送ったメールが1通だけ返ってきた、という程度なら心配は要りません。アドレスの打ち間違いか、相手が使わなくなったアドレスだったのでしょう。
問題は「送った覚えがないのに、大量に届く」ケースです。
急増しているなら疑うべき2つの原因
身に覚えのないMAILER-DAEMONが大量に届く場合、原因はほぼ次の2つに絞られます。
原因1:メールアカウントの乗っ取り(パスワード漏洩)
メールサーバのパスワードが漏れ、第三者があなたのアカウントに正規ログインして、そこから迷惑メールを大量送信している状態です。これは緊急事態です。
原因2:送信元の偽装(なりすまし・バックスキャッター)
第三者が、あなたのメールアドレスを「差出人」に勝手に書いて迷惑メールを送っている状態です。実際の送信はまったく別のサーバから行われており、あなたのアカウントには侵入されていません。
どちらも迷惑ですが、深刻度がまったく違います。原因1なら情報漏洩を伴う本物のセキュリティ事故ですが、原因2なら実害は「エラーメールがうるさい」だけで済むことが多いのです。
だからこそ、まず切り分けが必要です。
なお、これとは別に「MAILER-DAEMONのふりをした偽メール」もあります。これは乗っ取りでもなりすましでもなく、あなたをだましてパスワードを入力させようとするフィッシングです。見分け方は後半の「偽メールの見分け方」で解説します。
【2026年の環境変化】AIを使った攻撃で、乗っ取りのリスクが上がっている
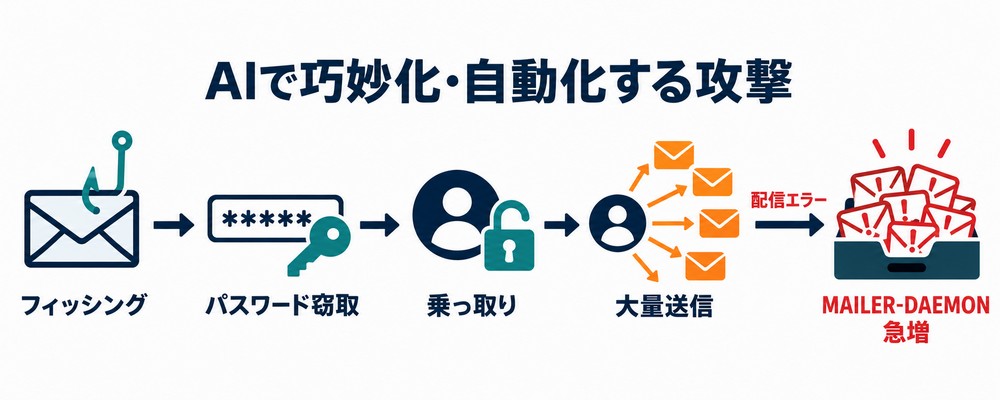
この記事は2015年に書いたものを何度も更新してきましたが、ここ1〜2年で前提が大きく変わりました。攻撃する側がAIを使いこなしはじめたことです。
MAILER-DAEMONの急増は、乗っ取りの「結果」として表に出てくる症状です。その手前にある「パスワードを盗む」「脆弱性を見つけて侵入する」という工程が、AIによって速く、安く、巧妙になっています。
AIが作るフィッシングメールは、もう見抜けない
少し前までフィッシングメールは「日本語がおかしい」「文面が不自然」で見破れました。いまは違います。生成AIを使えば、自然な日本語で、相手の業種や取引先に合わせた文面を一瞬で量産できます。
マイクロソフトの「デジタル防衛レポート 2025」を紹介した記事によると、従来型のフィッシングのクリック率が12%なのに対し、AIが生成したフィッシングは54%に達したとされています。
(出典:ScanNetSecurity「フィッシングのクリック率 ~ 従来型は 12 %、AI 生成は 54 %」)
国内でも、フィッシング対策協議会が2024年に受け付けたフィッシング報告は171万件超で過去最多、前年の約1.44倍でした。
(出典:ScanNetSecurity「2024 年は過去最多 171万 8,036 件 ~「フィッシングレポート 2025」公開」)
フィッシングで盗まれたメールのパスワードは、そのまま「乗っ取り → 大量送信 → MAILER-DAEMON急増」につながります。
侵入の作業そのものがAIで自動化されはじめた
2025年11月には、AI開発企業のAnthropicが、国家の支援を受けたとみられる攻撃者が同社のAIを悪用し、約30の組織への攻撃を自動化していたと公表しました。偵察から脆弱性の探索、認証情報(IDやパスワード)の収集まで、作業の大半をAIが実行していたと報じられています。
(出典:ITmedia NEWS「Anthropic、『Claude』が中国政府系攻撃者に悪用されたと報告」)
これは大企業や政府機関を狙った事例ですが、意味するところは中小企業にも共通です。人手がかかっていた攻撃の工程が自動化されると、攻撃者は「小さな相手」にも数で当たれるようになります。更新の止まったCGIや、使い回しのパスワードは、これまで以上に早く見つけられると考えておくべきです。
IPAの「10大脅威 2026」にもAIリスクが初めて入った
情報処理推進機構(IPA)が2026年1月に公表した「情報セキュリティ10大脅威 2026」の組織編では、「AIの利用をめぐるサイバーリスク」が初めて選ばれ、3位に入りました。1位はランサム攻撃、2位はサプライチェーンや委託先を狙った攻撃です。
(出典:IPA「情報セキュリティ10大脅威 2026」解説書(組織編))
IPAのこの項目は、攻撃者によるAIの悪用だけでなく、AIへの理解が不十分なまま使うことによる情報漏えいなども含んでいます。いずれにしても、「AIが当たり前になった環境でのセキュリティ」が経営課題の上位に来たということです。
AIが便利になったぶんは、攻撃する側にもそのまま渡っています。だからこそ、MAILER-DAEMONの急増のような「異変のサイン」に早く気づけるかどうかが、被害の大きさを分けます。
【緊急度チェック】乗っ取りか、なりすましかを見分ける
3つの質問で切り分けるセルフ診断
以下の3つを順番に確認してください。1つでもYESなら乗っ取りを疑うべきです。
- レンタルサーバの管理画面で、身に覚えのないメール送信数の急増があるか?
- Webメールの「送信済みトレイ」に、自分が書いていないメールが残っていないか?
- メールの転送設定・自動返信設定・フィルタ設定が、勝手に変更されていないか?
逆に、3つすべてNOで、なおかつサーバの送信数が平常どおりなら、なりすまし(バックスキャッター)の可能性が高いと判断できます。
まずサーバの「メール送信数グラフ」を見る
もっとも確実で、もっとも早いのがこの方法です。
さくらインターネットなら、サーバコントロールパネルに「メール送信数グラフ」があります。ふだんは1日数十通なのに、グラフが天井に張り付くほど跳ね上がっていたら、まず間違いなく乗っ取られています。
▼サーバからのメール送信状況グラフ

他社サーバでも同様のチェックができます。
- エックスサーバー:サーバーパネルの「メール送信量確認」
- ロリポップ:ユーザー専用ページのメール送信数の確認
- ConoHa WING / カゴヤ:コントロールパネルのメール送信ログ
- Gmail / Google Workspace:管理コンソールの「メールログの検索」
※各社の管理画面のメニュー名は変更されることがあります。
サービス名は違っても、たいていのサーバには「そのアカウントが1日に何通送ったか」を見る画面があります。見つからなければサポートに聞くのが早いです。
グラフが跳ね上がっていました!どうすればいいですか?
迷わず今すぐパスワードを変えてください。そのうえでサーバ会社に連絡です。後述の「24時間以内の対応手順」の順番どおりに進めましょう。
メールヘッダーで確かめる(Return-Path・Received・Authentication-Results)
もう一段深く確認したいなら、届いたMAILER-DAEMONメールのソース(ヘッダー情報)を見ます。
Gmailなら「その他」→「メッセージのソースを表示」、Outlookなら「表示」→「メッセージのソース」で見られます。見るべきポイントは3つです。
1. Received 行
メールが経由したサーバが下から上へ時系列で並んでいます。一番下(最初の送信元)に自分のドメインのサーバ名やIPアドレスがあれば、自分のサーバから実際に送られている=乗っ取りです。まったく知らない海外サーバ名なら、なりすましの可能性が高くなります。
2. Return-Path 行
エラーの返送先アドレスです。ここが自分のアドレスになっているのは、乗っ取り・なりすましどちらでも起こりうるため、これ単独では判断できません。
3. Authentication-Results 行
ここが実は一番わかりやすい判定材料です。
spf=pass/dkim=pass:自分のサーバから正規に送信されている=乗っ取りの疑いが濃厚spf=fail/spf=softfail:自分のサーバ以外から送られている=なりすましの疑いが濃厚
乗っ取りとなりすましの違い【比較表】
| 比較項目 | アカウント 乗っ取り |
なりすまし (バックスキャッター) |
|---|---|---|
| 実際の 送信元 |
自分のメールサーバ | 第三者のサーバ |
| サーバの 送信数 |
異常に急増する | 変化なし(平常どおり) |
| SPF認証 の結果 |
pass になることが多い | fail / softfail になる |
| 送信済み トレイ |
不審なメールが残ることがある | 何も残らない |
| パスワード 漏洩 |
している | していない |
| 緊急度 | 最高(即対応) | 中(実害は限定的) |
| 主な対処 | PW変更・ウイルススキャン・ サーバ会社へ連絡 |
フィルタ設定・ SPF/DMARC強化・収束を待つ |
なりすましの場合、犯人側が別のアドレスに標的を移せば自然に収まります。数日から数週間で落ち着くことがほとんどです。
ただし「収まるまで放置」ではなく、後述するSPF・DMARCの設定強化はやっておくべきです。
乗っ取りが疑われるときの対応手順【24時間以内にやること】
乗っ取りの疑いが濃厚なら、時間との勝負です。放置すればするほど、送信されるスパムの量が増え、あなたのドメインの信頼が失われていきます。
攻撃の自動化が進んだいまは、盗まれた認証情報が使い回される速度も上がっていると考えてください。次の順番で進めてください。
STEP1|メールのパスワードを今すぐ変更する
まっさきにやるべきは、該当メールアドレスのパスワード変更です。犯人を締め出さない限り、他の対策は意味を持ちません。
このとき使い回しのパスワードは絶対に避けてください。強力なパスワードの条件は次のとおりです。
- 半角英数と記号を組み合わせる
- 英字は大文字と小文字を混在させる
- 文字数は最低でも12文字以上(できれば16文字以上)
- 名前・社名・生年月日・辞書にある単語を含めない
強力なパスワードの例:h4KnG(4kQ&B&~v9$eUdm~KYdu1bg8
メールソフトのパスワードは自分で暗記する必要がありません。だからこそ、覚えられないくらい強力なものにしてしまうのが正解です。
パスワード生成サービスを使う方法もあります
自動生成サービスで作ったパスワードを2つ組み合わせて使う、といった手もあります。生成方法は下記の記事で詳しく解説しています。
▼強固なパスワードを生成する方法
https://www.dm2.co.jp/blog/4838
なお、同じパスワードを他のサービスでも使い回していたなら、そちらもすべて変更が必要です。攻撃者はひとつ手に入れたIDとパスワードの組み合わせを、他のサービスで片っ端から試します(パスワードリスト攻撃)。この「片っ端から試す」作業こそ、自動化がもっとも得意とするところです。
STEP2|送信を止め、不審な設定変更を確認する
パスワードを変えても、送信キューに大量のメールが溜まったままだと送信は続きます。サーバ会社に連絡して送信キューの削除を依頼しましょう。
あわせて、Webメールやコントロールパネルで次の項目を確認します。攻撃者は「あとで戻ってこられるように」裏口を仕込むことがあるためです。
- 転送設定:知らないアドレスへの自動転送が追加されていないか
- 自動返信設定:不審な文面が設定されていないか
- フィルタ・振り分けルール:エラーメールを勝手に削除するルールが作られていないか(発覚を遅らせる常套手段です)
- サブアカウント:作った覚えのないメールアドレスが増えていないか
- ログイン履歴:見慣れない国・IPアドレスからのアクセスがないか
STEP3|PCとスマホのウイルススキャンを実行する
パスワードが漏れたということは、その入手経路がどこかにあるということです。代表的なのは次の3つ。
- PCがウイルス(情報窃取型マルウェア)に感染し、メールソフトに保存されたパスワードが盗まれた
- フィッシングサイトに誘導され、自分でパスワードを入力してしまった
- 他サービスから流出したパスワードを使い回していた
1が原因なら、パスワードを変えてもまた盗まれます。ウイルス対策ソフトでフルスキャンを実行し、感染が見つかったら駆除してください。メール以外の重要データも漏洩している可能性を前提に動くべきです。
2については、「自分は引っかからない」と思わないことが大切です。前述のとおり、AIで作られたフィッシングは文面が自然で、取引先や利用中のサービスからの連絡と見分けがつきにくくなっています。ここ数週間で、メールやSMSのリンクからログインした覚えがないか振り返ってみてください。
3を確認したいなら、自分のメールアドレスが過去の情報流出に含まれていないかを調べられるサービス(Have I Been Pwnedなど)で照合する方法もあります。
STEP4|レンタルサーバ会社・プロバイダに連絡する
サーバ会社には、利用者が見られないより詳細なログが残っています。「◯月◯日ごろから身に覚えのない大量送信があるようだ」と伝えて、調査を依頼してください。
このとき、サーバ会社側から送信制限や一時的なアカウント停止の措置が取られることもあります。不便ではありますが、被害拡大を止めるための正しい対応です。素直に従いましょう。
STEP5|ブラックリスト登録の有無を確認する
大量のスパムを送信してしまうと、あなたのドメインやサーバのIPアドレスが「迷惑メール送信元」としてブラックリストに登録されることがあります。
こうなると、事件が収束したあとも取引先への正規のメールが届かなくなるという深刻な二次被害が発生します。
MXToolboxなどのブラックリストチェックサービスで、自分のドメインとIPアドレスの状態を確認してください。登録されていた場合は、原因を解消したうえで各リスト運営元に解除申請(デリスティング)を行います。ここはサーバ会社と相談しながら進めるのが確実です。
メルマガCGI・問い合わせフォームの「踏み台化」に注意
乗っ取りというと「メールのパスワードが漏れた」ケースを想像しがちですが、実務でよく見るのは、サーバ上のプログラムが踏み台にされているケースです。
独自ドメインのレンタルサーバでCGIタイプのメルマガシステムを動かしている場合、これが非常によくある典型パターンです。

古いCGIメルマガシステム、更新の止まった問い合わせフォーム、放置されたWordPressプラグイン。こうしたものが侵入口になります。
脆弱性の探索がAIで自動化されつつあるいま、「古いけれど、まだ誰にも見つかっていない」という期待は持たないほうが安全です。
なぜ踏み台にされるとMAILER-DAEMONが大量に届くのか
仕組みは次のとおりです。
- 不正侵入と不正メール送信:攻撃者がサーバやCGIメルマガシステムの脆弱性を突いて侵入し、そこを「踏み台」として迷惑メールを大量送信します。
- 無効な宛先が大量に含まれる:攻撃者が使う宛先リストには、現在使われていないアドレスやランダム生成された無効なアドレスが大量に含まれています。
- エラーメールの返送:存在しないアドレス宛のメールは届けられず、相手先のサーバが「宛先不明(User unknown)」というエラーを送信元サーバに返します。
- MAILER-DAEMONからの通知:不正送信されたメールの「送信元(From)」にはあなたのドメインのアドレスが設定されているため、結果的にあなたのもとへ大量のエラー通知が届きます。
この現象は「バックスキャッター(後方散乱)」と呼ばれます。送った覚えのないメールのエラー通知が大量に届く、という特徴があります。
今すぐ確認・対応すべき5項目
放置すると、サーバやドメインの信頼性が著しく低下し、自分が送る正規のメールも相手に届かなくなります。以下を至急実施してください。
- 不正なプロセスの停止:サーバ上で不審なプロセスが動いていないか確認し、CGIメルマガシステムの稼働を一時停止する。
- 関連パスワードの全変更:FTP/SSH、データベース、メルマガ管理画面、WordPress管理者など、関連するすべてのパスワードを強固なものに変更する。
- 侵入経路の特定:CGIやCMSが最新版か確認し、古ければ更新または使用中止。アクセスログで不審なIPからのアクセスを調べ、アップロードした覚えのないファイル(バックドア)が置かれていないか確認する。
- レンタルサーバ会社への連絡:状況を説明し、詳細ログの調査を依頼する。
- ブラックリスト登録の確認:ドメインとIPアドレスが迷惑メール送信元として登録されていないか確認する。
「もう何年も更新していない古いCGI」は、いちばん危ないです。使っていないなら削除、使っているなら現行のメール配信サービスへの移行を検討してください。自力での解決が難しければ、早めに専門家に相談を。
エラーメールの文面から原因を特定する早見表
MAILER-DAEMONのメールは英文で届くことがほとんどですが、本文中の1行を読むだけで原因はほぼ特定できます。代表的なエラー文言と意味・対応をまとめました。
主要エラーメッセージ一覧【意味と対応】
| 本文中の英文 | 意味 | 対応 |
|---|---|---|
| User unknown | 宛先のユーザ名(@より前)が存在しない。 アドレスの入力ミスか、既に廃止されたアドレス。 |
相手のメールアドレスを 確認して再送信する。 |
| Host unknown / host not found |
宛先のホスト名(@より後ろ)が存在しない。 ドメインの打ち間違いか、ドメイン自体が消滅している。 |
ドメイン部分のつづりを 確認して再送信する。 |
| Message size exceeds remaining quota |
相手のメールボックスが 容量オーバーで受信できない。 |
別の手段で連絡し、 サーバ上のメールを削除してもらってから再送信する。 |
| Message exceeds maximum fixed size |
送ったメール(添付ファイル)の サイズが上限を超えている。 |
添付ファイルを圧縮するか、 ファイル転送サービスのリンク共有に切り替える。 |
| Message could not be delivered for 5 days |
5日間再送を試みたが届かなかった。 相手先のサーバが停止している可能性。 |
相手にサーバの状態を確認して もらったうえで再送信する。 |
| The file **** has been infected with the virus ###### |
送ったメールの添付ファイルがウイルスに 感染していると判定され、送信が拒否された。 |
ウイルス対策ソフトでスキャン ・駆除してから再送信する。 |
| Fragmented emails are not permitted |
メールが分割送信されて いるため受け付けられない。 |
メールソフトの「分割設定」 を解除して再送信する。 |
| Relay access denied |
そのサーバ経由での送信が許可されていない。 送信サーバ設定やSMTP認証の不備。 |
メールソフトの送信サーバ設定・ SMTP認証の設定を見直す。 |
| Spam messagerejected / blocked using *** |
迷惑メールと判定された、 または送信元IPがブラックリストに載っている。 |
本文・件名を見直す。 改善しないならサーバ会社に相談し、 ブラックリスト登録を確認する。 |
※上記の代表的な7例は、東京経済大学の解説を参考に整理しています(出典:東京経済大学 情報システム課「MAILER-DAEMONについて」)。
SMTPエラーコード(5xx/4xx)の読み方
エラーメールには 550 や 4.2.2 といった数字が書かれています。ここも意味を知っておくと切り分けが早くなります。
- 5xx=恒久エラー(ハードバウンス):もう届きません。宛先が存在しないなどの理由。アドレス帳から削除すべき対象です。
- 4xx=一時エラー(ソフトバウンス):一時的な障害。時間をおけば届く可能性があります。
よく見るコードは次のとおりです。
550 5.1.1 User unknown:宛先アドレスが存在しない552 5.2.2 Mailbox full:相手のメールボックスが容量超過554 5.7.1:ポリシーにより受信拒否(迷惑メール判定・ブラックリストなど)550 5.7.26:送信ドメイン認証(SPF/DKIM/DMARC)が不十分で拒否。Gmail宛てで近年よく見るコードです421 4.7.0:一時的に接続を制限された(送信レート超過など)
とくに 5.7.26 が出ているなら、原因は相手ではなく自分のドメイン側の設定不備です。後半の「Gmail・Outlookの送信者要件」の章で解説します。
送信元別・MAILER-DAEMONのアドレス一覧
キャリア・プロバイダ・レンタルサーバー別の例
MAILER-DAEMONのアドレスは、エラー通知を発行したサーバのドメイン名に依存します。そのため種類は無数にあります。主なものを挙げておきます。
フリーメール系
mailer-daemon@yahoo.co.jp
mailer-daemon@gmail.com
mailer-daemon@googlemail.com
Microsoft系(Outlook, Hotmail, Live.comなど)
mailer-daemon@hotmail.com
mailer-daemon@outlook.com
mailer-daemon@live.jp
Apple系(iCloud)
mailer-daemon@icloud.com
携帯キャリア
mailer-daemon@softbank.ne.jp
mailer-daemon@ezweb.ne.jp(au)
mailer-daemon@au.com(au)
mailer-daemon@wdy.docomo.ne.jp
国内プロバイダー
mailer-daemon@nifty.com
mailer-daemon@so-net.ne.jp
mailer-daemon@biglobe.ne.jp
mailer-daemon@plala.or.jp
mailer-daemon@ocn.ne.jp
レンタルサーバー・ホスティングサービスの例
自分でウェブサイトを運営している場合、利用しているレンタルサーバーからエラーメールが返ってくることもあります。
mailer-daemon@sakura.ne.jp(さくらインターネット)
mailer-daemon@xserver.jp(エックスサーバー)
mailer-daemon@lolipop.jp(ロリポップ)
mailer-daemon@heteml.jp(ヘテムル)
大学などの教育機関の例
大学のメールシステムからも独自のメーラーデーモンアドレスが使われます。ac.jpで終わるドメインが一般的です。
mailer-daemon@u-tokyo.ac.jp(東京大学の例)
mailer-daemon@waseda.jp(早稲田大学の例)
mailer-daemon@googlemail.com や icloud.com からのメールは本物?
よく検索されるのが「mailer-daemon@googlemail.com」「mailer-daemon@icloud.com」「mailer-daemon@yahoo.co.jp」からのメールは本物か、という疑問です。
答えは、アドレスの形式は本物でもありうるが、アドレスだけでは本物と言い切れない、です。差出人のアドレスは簡単に偽装できるからです。判断の目安は次のとおりです。
- そのサービス宛てに、自分が直前にメールを送っている:本物の配信エラーの可能性が高い。宛先を確認して再送します。
- 送った覚えがないのに大量に届く:本物のエラー通知だが、原因は乗っ取りかなりすまし。前半の「緊急度チェック」へ。
- ログインやリンクのクリックを求めてくる:偽物(フィッシング)と考えてください。次の「偽メールの見分け方」へ。
なぜこれほど多くの種類が存在するのか?
メーラーデーモンは、メール配送システム(Mail Transfer Agent, MTA)の標準的な機能の一部です。メールが宛先に届けられない場合、そのメールを預かったサーバーが「届けられませんでした」という通知を送信者に送り返します。
この通知を送る主体が「MAILER-DAEMON」であり、そのアドレスは通知を発行したサーバーのドメイン名(@以降の部分)に依存します。

つまり理論上は、メールサーバーが存在する数だけメーラーデーモンのアドレスが存在することになります。「見慣れないアドレスだから偽物」とは限らないわけです。
ドコモのMAILER-DAEMONと格安SIM乗り換えの落とし穴
MAILER-DAEMON@wdy.docomo.ne.jp
というへんなメールが届きました。どうすればいいですか?
ドコモのメールアドレス宛に送信したあと、なんらかのエラーで届かなかったときにそのような返信が届きます。
上記の「MAILER-DAEMON@wdy.docomo.ne.jp」という例は、ドコモのメールでの送信エラーです。また、ドコモの回線契約がないユーザーについては、「spmodemsgr@wdy.docomo.ne.jp」というアドレスから返信されるようです。
この原因はドコモの仕様だけでなく、利用者側の環境変化にもあります。
たとえば携帯料金を節約するためにキャリア契約を解約し、「OCNモバイルONE」などの格安SIMに変更した場合。電話番号は同じままでも、これまで使えていたキャリアメールが使えなくなっています。
そのため以前のキャリアメール宛に送信するとメーラーデーモンとなり、エラーメールが返ってくるわけです。相手が悪いのではなく、単にアドレスが失効しているだけ。SMSやSNSなど別の手段で新しい連絡先を確認するのが確実です。
MAILER-DAEMONを装った偽メールの見分け方
やっかいなことに、MAILER-DAEMONを装った迷惑メール・フィッシングメールも数多く出回っています。「メールが届きませんでした」「送信できなかったメッセージがあります」といった日本語の件名で届くものも多いです。
本物と偽物を見分けるポイントは次のとおりです。
- 本物のエラーメールに「リンクをクリックしてください」はまずない。エラー通知は原因を伝えるだけです。ログインを促すリンクがあれば疑ってください。
- 本物には、届かなかった元のメールの内容(件名・本文の一部・宛先)が添えられているのが普通です。それがない通知は不自然です。
- 「アカウントが停止されます」「24時間以内に手続きを」と急かす文面は典型的なフィッシングの手口です。
- 差出人名だけがそれらしく、本文が別サービスの名前になっているなど、送信元と中身が一致しない。
注意したいのは、以前の定番だった「日本語の言い回しが不自然」というチェックが、もう当てにならないことです。AIで作られた偽メールは、自然な日本語で書かれています。文面の自然さではなく、「リンクやログインを求めてくるか」「元のメールが添付されているか」という構造で判断してください。
迷ったら、メール内のリンクは使わず、ブラウザのブックマークや公式アプリから自分でログインして状況を確かめるのが安全です。
とくにドコモを名乗った偽メールは多いので、慎重に判断してください。
ドコモを装ったメールにご注意ください!
https://www.docomo.ne.jp/info/spam_mail/column/20170509/
などの公式サイトで確認するのが確実です。
なお、当社は株式会社ドモドモコーポレーションという名前の会社です。ドコモさんとは一切関係ありませんのでご注意ください。
※当社はドコモのインチキ会社ではありません。(笑)
【2026年最新】Gmail・Outlookの送信者要件でエラーが増えている
「乗っ取られてもいないし、なりすましでもない。なのにMAILER-DAEMONが増えた」──近年、こういう相談が急増しています。原因は大手メールサービスの受信基準が年々厳しくなっていることです。
背景には、AIで量産されるなりすましメールやフィッシングへの対抗という面もあります。受信側が「本物の送信者だと証明できないメールは受け取らない」方向へ舵を切っているのです。
Gmail送信者ガイドラインと2025年11月の措置強化
Googleは2024年2月から「メール送信者のガイドライン」を適用し、要件を満たさないメールの受信を制限しています。要件は送信量によって2段階に分かれます。
すべての送信者に求められる要件
- SPFまたはDKIMのいずれかを設定していること
- 送信IPアドレスの逆引き(PTRレコード)が設定されていること
- TLSによる暗号化接続で送信すること
- RFC 5322に準拠した形式であること
- 迷惑メール率を監視すること
個人用Gmail宛に1日5,000通以上送る送信者への追加要件
- SPFとDKIMの両方を設定すること
- DMARCを設定すること(ポリシーは
p=noneでも可) - DMARCアライメント(FromドメインとSPF/DKIMのドメイン一致)を確保すること
- ワンクリックでの登録解除(RFC 8058準拠のList-Unsubscribeヘッダー)を実装し、解除申請を2日以内に処理すること
- 迷惑メール率を0.3%未満に維持すること(0.1%未満が推奨)
そして重要なのが、2025年11月からGoogleが非準拠トラフィックへの措置を強化した点です。Googleの公式ヘルプでは、要件を満たさない送信元からのメールは配信が中断され、一時的または永続的に拒否されることがあると説明されています。
つまり以前のように「迷惑メールフォルダに入る」で済まず、受信そのものを拒否され、送信者にはMAILER-DAEMONのエラーが返る段階に入ったということです。
Outlook宛て大量送信者の新要件(2025年5月〜)
Microsoftも2025年5月5日から、Outlook.com・Hotmail.com・Live.com宛てに1日5,000通以上送信するドメインに対して、SPF・DKIM・DMARCの3点セットを必須としました。DMARCのポリシーは当初 p=none でも構いませんが、設定自体がないと対象外にはなりません。
非準拠のメールはまず迷惑メールフォルダへ振り分けられ、将来的には完全に拒否される方針が示されています。Microsoftはこの基準を最終的にすべての送信者へ拡大する意向も表明しています。
なお対象はマーケティングメールだけではありません。注文確認、パスワード再設定、システム通知といった業務上不可欠なメールも同じ扱いです。中小企業でも「予約システムからの自動通知」などで意外と通数が出ているケースがあるので油断できません。
SPF・DKIM・DMARCを設定して届かないを防ぐ
対策はシンプルで、送信ドメイン認証(SPF・DKIM・DMARC)をきちんと設定することに尽きます。
- SPF:そのドメインのメールを送ってよいサーバのIPアドレスをDNSに宣言する仕組み
- DKIM:メールに電子署名を付け、途中で改ざんされていないことを証明する仕組み
- DMARC:SPF・DKIMが失敗したメールをどう扱うか(何もしない/隔離する/拒否する)を宣言し、結果をレポートで受け取る仕組み
設定の具体的な手順については、下記の記事で詳しく解説しています。
Gmail対応(DMARC、DKIM、SPFなどメールの信頼性向上)については上記のページをご覧ください。
二度と起こさないための予防策
パスワード管理と多要素認証
乗っ取りの入口の大半はパスワードです。次の3点を徹底してください。
- 使い回しをやめる:サービスごとに固有のパスワードにする。管理はパスワード管理ツールに任せるのが現実的です。
- 多要素認証(MFA)を有効にする:Webメールやコントロールパネルに多要素認証があるなら必ずオンに。パスワードが漏れても侵入を防げます。
- 退職者・元スタッフのアカウントを放置しない:中小企業でありがちな穴です。使わなくなったメールアドレスは削除するか、パスワードを変更しておきましょう。
AIで作られたフィッシングは、注意力だけでは防ぎきれません。「だまされてパスワードを入力してしまっても、それだけでは侵入されない」状態を作っておくのが、多要素認証の本当の価値です。対応しているサービスなら、偽サイトでは使えない「パスキー」に切り替えるのも有効です。
SPFを「-all」にする・DMARCを設定する
なりすまし(バックスキャッター)を減らすには、「うちのドメインを騙るメールは拒否してくれ」と世界中の受信サーバに宣言しておくのが有効です。
SPFレコードの末尾には ~all(ソフトフェイル)と -all(ハードフェイル)の2種類があります。
~all:認証に失敗しても「疑わしい」扱いにとどめる(受信される可能性が残る)-all:認証に失敗したら「拒否してよい」と明示する
自社が使う送信サーバをすべて洗い出したうえで -all に変更すれば、なりすましメールが相手に届く確率を大きく下げられます。
ただし、洗い出しが不十分なまま -all にすると自社の正規メールまで届かなくなります。メール配信サービス、予約システム、グループウェアなど、ドメイン名で送信しているものをすべて確認してから変更してください。
DMARCも p=none(監視のみ)で始め、レポートを見ながら p=quarantine(隔離)→ p=reject(拒否)と段階的に強化していくのが定石です。
古いCGI・プラグインを放置しない
踏み台化を防ぐ最大の対策は「使っていないものを消す」ことです。
- 更新の止まったCGIメルマガシステム・掲示板・フォームは削除する
- WordPress本体・テーマ・プラグインは常に最新に保つ
- 使っていないプラグインは停止ではなく削除する
- お問い合わせフォームは、迷惑メール対策機能のある現行プラグインを使う
脆弱性が公表されてから悪用されるまでの時間は、攻撃の自動化によって短くなる方向にあります。「時間ができたら更新する」ではなく、更新の通知が来たらその週のうちに当てるくらいの感覚で運用してください。
社内で「AIを使った攻撃」の前提を共有する
中小企業の場合、メールを使う人全員が「最前線」です。担当者ひとりが気をつけても、別の誰かが偽メールのリンクを開けば同じことが起こります。
- 「日本語が自然でも偽物はある」ことを、社内の全員に伝えておく
- 請求先口座の変更や、ログインを求めるメールは、メール以外の手段(電話など)で確認する決まりにする
- 不審なメールを開いてしまったら、怒らずにすぐ報告できる雰囲気をつくる
最後の点はとくに大事です。報告が早ければ、パスワード変更だけで済むことも多いからです。
単なる迷惑メールなら、フィルタで淡々と処理する
調査の結果「乗っ取りでもなりすましでもない、ただの迷惑メール」だった場合は、割り切ってフィルタで処理しましょう。メールサーバ側の迷惑メールフィルタ、メールソフトの自動振り分け・自動削除機能を組み合わせれば、実務上の負担はほぼなくなります。
メーラーデーモン(MAILER-DAEMON)に関するFAQ
Q1: メーラーデーモンからメールが届きました。これは何ですか?
A1: あなたが送信したメールが相手に届かなかったことを知らせるプログラムからの自動通知です。迷惑メールではなく、配信されなかった理由を教えてくれるお知らせです。
Q2: なぜメーラーデーモンからメールが届くのですか?
A2: 主に2つの理由があります。1つは、宛先が存在しない・相手のメールボックスが一杯など、送ったメールが届けられなかった場合。もう1つは、第三者があなたのメールアドレスを不正利用してスパムを送り、それが届かなかった場合です。
Q3: MAILER-DAEMONの読み方は「メーラーデーモン」「メーラーダエモン」どちらですか?
A3: 一般的には「メーラーデーモン」と読みます。ただしGoogleでの検索回数は「メーラーダエモン」のほうが多いようで、こちらの読み方もかなり広まっているようです。どちらで検索しても同じものにたどり着けます。
Q4: 1日に何十通も届きます。これは異常ですか?
A4: 送った覚えがないのに大量に届くのは異常です。まずレンタルサーバの管理画面でメール送信数を確認してください。急増していればアカウント乗っ取り、平常どおりなら第三者によるなりすまし(バックスキャッター)の可能性が高くなります。
Q5: 「User unknown」というエラーはどういう意味ですか?
A5: 送信先のメールアドレスが存在しない、または間違っていることを意味します。アドレスにタイプミスがないか確認してください。相手が退職や解約でアドレスを廃止した可能性もあります。
Q6: 「Message size exceeds remaining quota」はどういう意味ですか?
A6: 相手のメールボックスの容量が一杯で、新しいメールを受信できない状態です。別の方法で連絡を取り、空き容量を確保してもらう必要があります。
Q7: 自分が送った覚えのないメールのエラー通知が来ました。どうすればいいですか?
A7: あなたのメールアドレスが不正利用されている可能性があります。まずメールアカウントのパスワードを変更してください。そのうえで、サーバの送信数グラフを確認し、乗っ取りかなりすましかを切り分けましょう。
Q8: パスワードを変更する以外に、何か対策はありますか?
A8: 多要素認証の有効化、パスワードの使い回しをやめること、PCのウイルススキャン、SPF・DKIM・DMARCの設定が有効です。不審なメールやサイトのURLを安易にクリックしないことも基本です。
Q9: エラーメールをすべて無視しても大丈夫ですか?
A9: 無視しないほうがよいでしょう。原因を特定して対処することで、重要なメールの送信ミスを防げますし、不正利用の早期発見にもつながります。ただし原因が特定でき、なりすましだと判明したあとは、フィルタで振り分けて実務負担を減らして構いません。
Q10: メーラーデーモンからのメールは、すべて同じ見た目ですか?
A10: いいえ、異なります。Gmail、Yahoo!、ドコモなど、相手のメールサービスによって件名や本文の形式はさまざまです。アドレスも通知を出したサーバのドメインによって変わります。
Q11: 最近、Gmailを使っている取引先にメールが届かないと言われます。関係ありますか?
A11: 関係している可能性が高いです。Gmailは送信ドメイン認証(SPF・DKIM・DMARC)が不十分なメールを拒否するようになっており、2025年11月からはその措置がさらに強化されました。結果としてMAILER-DAEMONの通知が返ってきます。
Q12: DMARCとは何ですか?
A12: メールの送信元が本物かどうかを検証し、偽装メールをどう扱うかを送信側が宣言する仕組みです。なりすましメールを防ぐ効果があります。同様の仕組みにSPFとDKIMがあり、この3つをセットで設定するのが現在の標準です。
Q13: 会社のメールが乗っ取られました。取引先に連絡すべきですか?
A13: 状況によりますが、自社のアドレスを騙るメールが取引先に届いている可能性があるなら、早めに一報を入れるべきです。「当社を装った不審なメールが出回っている、添付やリンクは開かないでほしい」と伝えるだけでも被害の連鎖を防げます。個人情報や取引情報の漏洩が疑われる場合は、社内規程や個人情報保護法上の対応も検討が必要です。
Q14: 自分では対処しきれません。どこに相談すればいいですか?
A14: まずは契約しているレンタルサーバ会社・プロバイダのサポート窓口です。サーバ側のログ調査や送信停止の措置は、利用者側だけでは実施できません。サイト改ざんや踏み台化が絡む場合は、Web制作会社やセキュリティの専門家への相談も検討してください。
Q15: AIを使ったハッカーの攻撃が増えていると聞きます。MAILER-DAEMONと関係ありますか?
A15: 間接的に関係があります。AIによってフィッシングメールが巧妙になり、攻撃の作業も自動化されつつあるため、メールのパスワードが盗まれて乗っ取られるリスクが高まっています。乗っ取られたアカウントから大量の迷惑メールが送られると、その「結果」としてMAILER-DAEMONが急増します。急増は異変を知らせるサインと考えて、早めに送信数を確認してください。
Q16: 「メールが届きませんでした」という日本語のメールが届きました。本物ですか?
A16: 本物の配信エラー通知のこともありますが、MAILER-DAEMONを装った偽メールの可能性もあります。リンクのクリックやログインを求めてくるなら偽物と考えてください。本物は、届かなかった元のメールの情報を添えて原因を知らせるだけです。
まとめ|MAILER-DAEMONが急増したら「送信数の確認」が最優先
最後に要点を整理します。
- MAILER-DAEMONは、メールが届かなかったことを知らせる自動通知。単発なら心配は不要
- 身に覚えがないのに急増したら異常。原因は「アカウント乗っ取り」か「なりすまし」のどちらか
- 切り分けの第一歩はサーバの「メール送信数グラフ」の確認。急増していれば乗っ取り
- 乗っ取りなら24時間以内に、パスワード変更 → 不審設定の確認 → ウイルススキャン → サーバ会社へ連絡 → ブラックリスト確認
- AIを使った攻撃の広がりで、フィッシングは見抜きにくく、侵入は速くなっている。「日本語が自然だから本物」は通用しない
- 古いCGIメルマガや放置プラグインの踏み台化は、実務でよくある典型パターン
- 2026年現在、Gmail・Outlookの送信者要件強化でエラーが増加中。SPF・DKIM・DMARCの設定は必須
「たかがエラーメール」と放置した結果、ドメインがブラックリスト入りして取引先への正規のメールまで届かなくなる──これが最悪のシナリオです。そうなる前に、まずはサーバの管理画面を開いて送信数を確認してみてください。
AIの時代になっても、守りの基本は変わりません。強いパスワード、多要素認証、古いものを残さないこと、そして異変にすぐ気づくこと。この4つを地道に続けるのがいちばんの対策です。
自社での対応が難しいと感じたら、早めに専門家へ相談することをおすすめします。
この記事を書いた遠田幹雄は中小企業診断士です
遠田幹雄は経営コンサルティング企業の株式会社ドモドモコーポレーション代表取締役。石川県かほく市に本社があり金沢市を中心とした北陸三県を主な活動エリアとする経営コンサルタントです。
小規模事業者や中小企業を対象として、経営戦略立案とその後の実行支援、商品開発、販路拡大、マーケティング、ブランド構築等に係る総合的なコンサルティング活動を展開しています。実際にはWEBマーケティングやIT系のご依頼が多いです。
民民での直接契約を中心としていますが、商工三団体などの支援機関が主催するセミナー講師を年間数十回担当したり、支援機関の専門家派遣や中小企業基盤整備機構の経営窓口相談に対応したりもしています。
保有資格:中小企業診断士、情報処理技術者など
会社概要およびプロフィールは株式会社ドモドモコーポレーションの会社案内にて紹介していますので興味ある方はご覧ください。
お問い合わせは電話ではなくお問い合わせフォームからメールにておねがいします。新規の電話番号からの電話は受信しないことにしていますのでご了承ください。
【反応していただけると喜びます(笑)】
記事内容が役にたったとか共感したとかで、なにか反応をしたいという場合はTwitterやフェイスブックなどのSNSで反応いただけるとうれしいです。
本日の段階で当サイトのブログ記事数は 7,285 件になりました。できるだけ毎日更新しようとしています。
遠田幹雄が利用しているSNSは以下のとおりです。
facebook https://www.facebook.com/tohdamikio
ツイッター https://twitter.com/tohdamikio
LINE https://lin.ee/igN7saM
チャットワーク https://www.chatwork.com/tohda
また、投げ銭システムも用意しましたのでお気持ちがあればクレジット決済などでもお支払いいただけます。
※投げ銭はスクエアの「寄付」というシステムに変更しています(2025年1月6日)
※投げ銭は100円からOKです。シャレですので笑ってご支援いただけるとうれしいです(笑)
株式会社ドモドモコーポレーション
石川県かほく市木津ロ64-1 〒929-1171
電話 076-285-8058(通常はFAXになっています)
IP電話:050-3578-5060(留守録あり)
問合→メールフォームからお願いします
法人番号 9220001017731
適格請求書(インボイス)番号 T9220001017731
英語表示の社名:DomoDomo Corporation Inc.