セキュリティ

セキュリティ

フィッシング(phishing)とは、インターネット上でユーザーのIDやPWなクレジットカード番号などを盗み取ろうとする悪質な詐欺

巧妙かつ悪質なフィッシングメールが飛び交っている。本日届いたフィッシングメールはスクエアエニックスを名乗ったもので、非常に巧妙にできていた。送信元のメールアドレスは本物で、メール内にhtml表示されているURLも本物。これでは騙されてしまう...
セキュリティ

当ブログ「tohdamikio.com」も常時SSLになった、これで株式会社ドモドモコーポレーションの3つのドメインでhttpsで表示できるようになった

昨年、株式会社ドモドモコーポレーションの公式企業サイト「dm2.co.jp」を常時SSLにした。今月になって当社PRサイト「domo-domo.com」も常時SSL化した。そして今週から、遠田幹雄公式ブログ「tohdamikio.com」も...
セキュリティ

ヤフーは全サービスを常時SSL化することを発表、今後の企業WEBサイトは常時SSLが主流になるはずだ!

ヤフージャパンは2017年3月までに全サービスを「常時SSL」化することを発表した。常時SSL化の流れはここにきて加速している。すでにアメリカでは、インターネット利用におけるセキュリティ対策強化のため主要サービスは常時SSLが一般的だ。世界...
セキュリティ

不要な書類をダンボールに入れたら8箱になった、情報セキュリティの高い処分方法として大塚商会の「機密文書リサイクルサービス メルティBOX」を使ってみる

不要な書類をダンボールに入れたら8箱になった。これらの箱の中身は機密性が高い文書などである。シュレッダーにかけるにしても量が多すぎるので処分に困っていたが、いい処分方法が見つかった。大塚商会の「機密文書リサイクルサービス メルティBOX」と...
セキュリティ

ログインパスワードでもっとも多く使われているのは「123456」だったが乗っ取られる危険性大なので変更しよう

よく使われているログインパスワードで最多だったのが「123456」。なんと4年連続の1位である。最低文字数条件を満たしていて自分がわかりやすいからだろう。しかし、パスワードが容易に推測できるとなると、他の方が不正ログインできてしまう可能性が...
迷惑メール/スパム対策

MAILER-DAEMONのメールが急増したら要注意!単なる迷惑メールではなくメールサーバのPWが漏洩してメールアカウントを乗っ取られているかもしれません【対処法解説】

MAILER-DAEMONのメールが急増したら要注意。単なる迷惑メールではなく、メールアカウントの乗っ取りかもしれません。乗っ取りとなりすましの見分け方、24時間以内にやるべき対処手順を実務目線で解説します。
セキュリティ

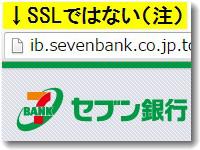
httpsになっているかどうかをチェックしよう!なりすましメールで誘導される危険なサイトはSSLではないはずだ

なりすましメールによる危険な迷惑メールが増えている。セブン銀行から送られてきたことを装ったこのなりすましメールは送信元が【セブン銀行】 <news@sevenbank.co.jp>となっている。これではなりすましかどうかがわからない。メール...
セキュリティ

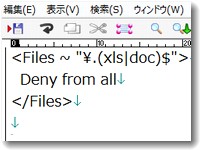
WEBサイト内のエクセルやワードのファイルを閲覧させたくないのなら「.htaccess」を編集して「xls」と「doc」を非表示にするのがよい

WEBサイトの特定のフォルダにファイルをアップロードしておき、ダウンロード用とする場合がある。講演資料やエクセルファイルなどのやりとりで、メール添付するにはファイルが大きすぎる場合などによく使う。通常は問題ないのだが、そのままにしておくとG...
ワードプレス(WordPress)

さくらインターネットのスタンダードでWordPress構築したサイトを独自ドメイン常時SSL運営するための注意点

WordPressはバージョン4から常時SSL化に対応しやすいように仕様変更になっている。最近、次々と常時SSL化するWEBサイトが目につくようになってきた。このブログで運用しているレンタルサーバは「さくらインターネット」であり、「dm2....
セキュリティ

独自ドメインを常時SSL化するために「さくらインターネット」のRapidsslを設定する、CSRとサーバ証明書は管理画面で取得できるが中間証明書は認証局からダウンロードしてコピペする

さくらインターネットのRapidsslは3年分の認証費用が安く、独自ドメインを常時SSL化するにはいいサービスである。しかし、設定方法がややこしい。オンラインマニュアルを見てもいまひとつピンとこない。すでにさくらインターネットで独自ドメイン...
セキュリティ

メールフォームを独自ドメインでSSL化、コンタクトフォーム7を使いました

独自ドメインのSSL化を準備していたが、メールフォームのみ先行してSSL化ができた。これまでは、さくらインターネットの共有SSLだったが今後は「dm2.co.jp」の独自企業ドメインを使ったSSLで運用する。新しいメールフォームのURLは以...
セキュリティ

独自ドメインのSSL化が年額612円で申し込みできた、さくらインターネットのRapidSSLでdm2.co.jpの常時SSLを準備開始

http接続のセキュリティリスクを低減させるために「常時SSL化」が提唱されている。すでにフェイスブック「」もグーグル「」も常時SSLである。常時SSLになっている企業サイトはまだ1%に満たないと言われているが、今後は常時SSLの方向に向か...
セキュリティ

悪意を持った「なりすましメール」のリンクをクリックすると個人情報を抜き取ろうとするフィッシングサイトに誘導されるが、その前に警告画面がでることがある

フィッシングによる被害が増えている。フィッシングとは、銀行等の実在する企業を装ってユーザーにメールを送り、メール内のリンクで誘導した偽ホームページにアクセスさせ、クレジットカード番号やID・パスワード等を入力させるなどして、不正に個人情報等...
セキュリティ

危険な組合せは同じメールアドレスと同じパスワード、漏洩すると利用している全てのWEBサービスが乗っ取りの危険にさらされる

リスト型アカウントハッキングとみられる不正アクセス事案が急増している。mixi、ニコニコ動画、はてな、などの大手WEBサービスに相次いで大量の不正ログインがあったことが公表された。アカウントの乗っ取り事件が大量に起きているわけだが、いずれも...
セキュリティ

インターネットエクスプローラー(IE)のセキュリティ修正プログラムが発表されたので「Windows Update」から適用しよう

インターネットエクスプローラー(IE)のセキュリティー問題で大騒ぎになっていたここ数日だが、5月1日に修正プログラムが発表された。「Windows Update」からダウンロードして適用できるのですみやかに実施したほうがいい。画面はウィンド...
セキュリティ

指が違っています。と言われても指は同じです。指紋認証が突然できなくなるわけは指の問題かシステムの問題か

指紋認証が突然できなくなった。「指が違っています。」という表示である。本日すでに数回認証ができていたのに突然認証ができなくなった。一度このメッセージがでると何十回やってもだめ。登録してある右手人差し指がだめなので、もう一本登録してあった左手...
セキュリティ

今すぐパスワードを変えたほうがいいのはGmail、Dropbox、Facebook。Opensslの脆弱性はHeartbleed(血を吹く心臓)

今すぐパスワードを変えたほうがいいという警告を受けた。少なくとも、Gmail、Dropbox、Facebook、Amazonなど、よく使われているWEBサービスはこの機会にパスワードをより強力なものに変えた方がいいということだ。理由は、Op...
レスポンシブレイアウト

sslメールフォームもレスポンシブデザインにしてPCでもスマフォでも送信しやすいようにする「スマフォファーストを念頭に」

問い合わせメールフォームを入れ替えた。これまでのメールフォームはパソコンからの送信を前提にしていたため、スマフォや携帯からだと画面が小さくて送信しにくかった。WEBサイト自体をスマフォでも閲覧しやすいようレスポンシブデザインに変更しているの...
セキュリティ

ニフティに不正アクセスが発生し少なくとも2万人以上の会員の個人情報が漏洩したとみられる、該当者はPW変更をすみやかに

ニフティ(nifty)に不正アクセスが発生した。少なくとも2万人以上の個人情報が漏洩したと見られている。不正アクセス(不正なログイン)で閲覧された情報は、「氏名」「住所」「電話番号」「生年月日」「性別」「秘密の質問と回答」「ご契約状況」「ご...
サーチコンソール(ウェブマスターツール)

マルウェアとは「悪意を持ったソフトウェア」であり、トロイの木馬やバックドアなどのコンピュータウイルス類をいう

マルウェアとは「悪意を持ったソフトウェア」。トロイの木馬やバックドアなどのコンピュータウイルス類であり「不正プログラム」ということも多い。マルウェアに感染するのはパソコンだけではない。タブレットやスマートフォンも標的になっており感染したとい...